
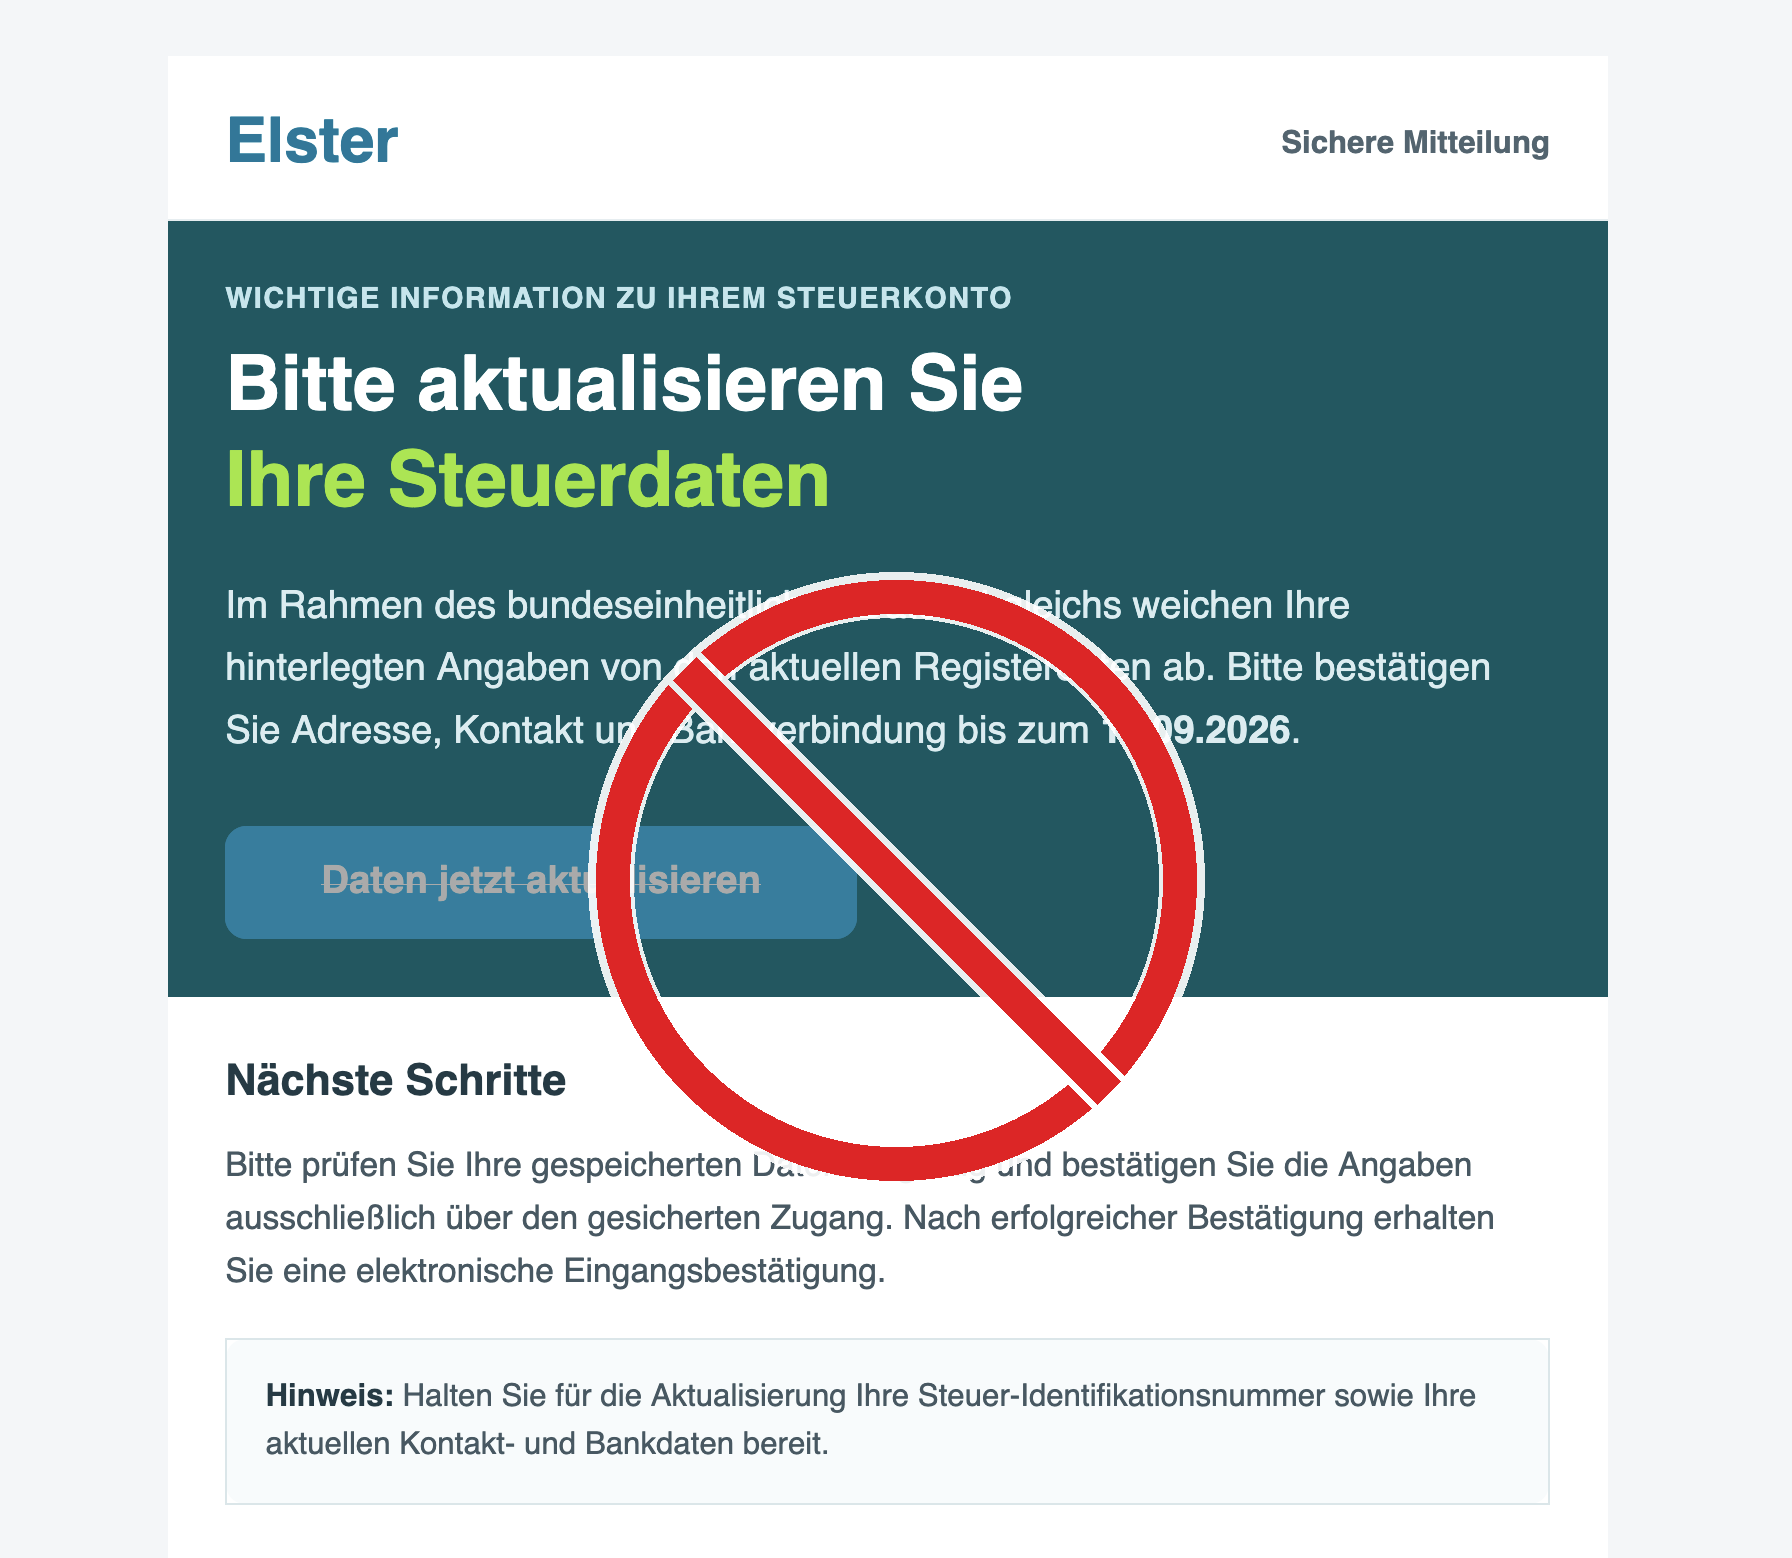
Vorsicht bei Phishing-Mails
Erstens: Erkennen
Phishing-Mails sind heute oft so professionell gestaltet, dass sie selbst erfahrene Internetnutzer täuschen können.
- Entscheidend ist deshalb nicht, jede Fälschung auf den ersten Blick zu entlarven, sondern bei jeder unerwarteten Aufforderung zu Geld, Zugangsdaten oder Sicherheitscodes die feste Sicherheitsregel anzuwenden:
- Nicht über den Link in der Nachricht handeln, sondern den Anbieter selbstständig über die bekannte Internetadresse, die App oder eine verlässliche Telefonnummer kontaktieren.
Was ist Phishing?
Der Begriff „Phishing“ setzt sich aus „Password“ und „Fishing“ zusammen: Kriminelle werfen einen digitalen Köder aus und hoffen, dass jemand persönliche Daten eingibt.
- Das kann das Passwort für das E-Mail-Postfach sein,
- die Zugangsdaten zum Online-Banking,
- Kreditkartendaten,
- eine TAN oder ein
Früher waren solche Nachrichten oft leicht zu erkennen: schlechter Stil, Rechtschreibfehler, unpersönliche Anrede. Das ist heute anders. Betrüger kopieren Logos, Farben, Absendernamen und Internetseiten sehr überzeugend. Sie geben sich als Bank, Paketdienst, Online-Händler, Steuerbehörde, Krankenkasse, Polizei, Staatsanwaltschaft oder Nachrichtenportal aus. Auch prominente Institutionen und Unternehmen können Opfer solcher Täuschungsversuche werden.
Deshalb gilt:
Ein gutes Layout, korrektes Deutsch oder ein bekanntes Logo sind kein Echtheitsbeweis.
Woran man Phishing-Mails erkennen kann
Eine einzelne Auffälligkeit beweist noch keinen Betrug. Treffen jedoch mehrere Warnzeichen zusammen, sollte man die Nachricht als gefährlich behandeln.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) nennt insbesondere künstlichen Zeitdruck, Drohungen, Links oder Formulare sowie Aufforderungen zur Eingabe von PIN, TAN oder Kreditkartendaten als typische Phishing-Merkmale. Auch eine TAN-Abfrage, obwohl man selbst keine Überweisung oder andere Aktion ausgelöst hat, ist ein besonders deutliches Warnsignal.
Den Absender richtig prüfen
Der angezeigte Absendername ist leicht zu fälschen. Aus „Sparkasse Kundenservice“ oder „ELSTER Service“ wird erst durch einen Blick auf die vollständige E-Mail-Adresse eine überprüfbare Angabe.
- Am Computer den Mauszeiger über den Absendernamen bewegen, ohne zu klicken.
- Auf dem Smartphone den Absendernamen antippen; meist erscheint dann die vollständige Adresse.
- Vorsicht bei Schreibweisen wie service@elster-info.example, revolut-sicherheit.example oder Buchstabendrehern wie sparkasse-kundenservlce – dort steht statt eines kleinen „i“ ein großes „I“ oder ein anderes ähnliches Zeichen.
- Eine fremde Absenderadresse kann auch dann gefährlich sein, wenn der sichtbare Name korrekt aussieht.
Allerdings gilt auch umgekehrt: Selbst eine scheinbar passende Adresse ist keine endgültige Entwarnung. E-Mail-Absender können technisch manipuliert werden. Entscheidend bleibt daher: Keine geheimen Daten über einen Link aus einer unerwarteten Nachricht eingeben.
Links prüfen – besser: gar nicht benutzen
Wer mit der Maus über einen Link fährt, sieht häufig unten im Browser oder E-Mail-Programm die tatsächliche Internetadresse. Auf dem Smartphone kann man einen Link meist länger gedrückt halten, ohne ihn zu öffnen. Zeigt sich dort eine unbekannte oder seltsame Adresse, ist die Sache klar.
Aber selbst wer diese Prüfung beherrscht, sollte es einfacher halten: Bei Bank, Kreditkarte, ELSTER, PayPal, Online-Shop oder Krankenkasse nie über einen E-Mail-Link anmelden. Stattdessen:
- Die offizielle App öffnen.
- Die bekannte Adresse selbst in den Browser eingeben.
- Ein gespeichertes Lesezeichen verwenden.
- Bei Unsicherheit die Nummer auf der Bankkarte, dem Kontoauszug oder der offiziellen Webseite anrufen – niemals die Telefonnummer aus der verdächtigen E-Mail.
Besonders häufig: angebliche ELSTER-Mails
Steuerbetrug per E-Mail ist besonders wirksam, weil viele Menschen auf eine Steuererstattung hoffen oder Sorge vor einer Nachzahlung haben. Häufige Betreffzeilen lauten etwa „Steuererstattung“, „Ihr Steuerbescheid“, „Rückzahlung“ oder „Dringende Mitteilung des Finanzamts“.
- Die Steuerverwaltung weist jedoch klar darauf hin:
ELSTER, Finanzämter und das Bundeszentralamt für Steuern fordern per E-Mail niemals sensible Informationen wie Steuernummer, Kontoverbindung, Kreditkartendaten, PIN oder Antworten auf Sicherheitsfragen an. - Ebenso werden mögliche Nachzahlungen oder Erstattungen nicht unmittelbar im E-Mail-Text mitgeteilt.
Eine Nachricht mit dem Versprechen „Sie erhalten 347,62 Euro zurück – bitte bestätigen Sie jetzt Ihre Kontodaten“ ist daher nicht als erfreuliche Nachricht, sondern zunächst als möglicher Betrugsversuch zu behandeln.
Kein seriöser Anbieter verlangt per unerwarteter E-Mail, SMS oder Telefonat nach Passwort, PIN, TAN, Kreditkartennummer oder Sicherheitscode.
Eine Bank kann zwar über eine Nachricht informieren. Sie wird aber nicht verlangen, dass man über einen zugesandten Link vertrauliche Zugangsdaten eingibt. Seriöse Stellen akzeptieren es, wenn Kundinnen und Kunden die Kommunikation abbrechen und selbst über den offiziellen Weg zurückrufen.
Zweitens:
Auf Phishing hereingefallen – Was tun?
Hier zählt Geschwindigkeit. Es ist nicht peinlich, Opfer eines professionellen Betrugsversuchs geworden zu sein. Die Täter arbeiten gezielt mit Angst, Zeitdruck und täuschend echten Internetseiten. Wichtig ist, ohne Zögern zu handeln.
Wenn Kreditkartendaten eingegeben wurden
- Wurden Kartennummer, Ablaufdatum und Kartenprüfnummer preisgegeben, sollte die Karte unverzüglich gesperrt werden.
- Zuerst ist die eigene Bank oder das Kreditkartenunternehmen über die offizielle Rufnummer zu kontaktieren.
- Viele Banken nehmen außerdem am zentralen Sperr-Notruf 116 116 teil; aus dem Ausland lautet die Nummer +49 116 116 beziehungsweise +49 30 4050 4050.
- Ob das eigene Institut teilnimmt, sollte bei der Bank erfragt werden.[verbraucherzentrale]
Danach:
- Die Bank ausdrücklich darüber informieren, dass die Daten auf einer betrügerischen Webseite eingegeben wurden.
- Die Kreditkarte ersetzen lassen.
- Umsätze in der Banking-App oder auf den Abrechnungen sorgfältig prüfen.
- Unbekannte Abbuchungen sofort reklamieren – möglichst schriftlich oder per E-Mail, damit der Vorgang dokumentiert ist.
- Nicht selbst veranlasste Zahlungen bei der Bank zurückfordern.
- Anzeige bei der Polizei erstatten; Screenshots, E-Mails, Internetadressen und Buchungsdaten sichern.[verbraucherzentrale][vzhh]
Auch wenn noch keine Abbuchung sichtbar ist, muss die Karte gesperrt werden. Die Täter können die Daten später verwenden oder weiterverkaufen.
Wenn Passwort oder Zugangsdaten eingegeben wurden
- Wurde ein Passwort verraten, muss es sofort geändert werden – aber nicht über den Link aus der fraglichen Nachricht. Man öffnet die echte Internetseite oder App selbst.
- Besonders wichtig ist das E-Mail-Konto. Wer Zugang zum E-Mail-Postfach hat, kann häufig Passwort-Zurücksetzen-Nachrichten anderer Dienste abfangen. Deshalb sollte man zuerst das Passwort des E-Mail-Kontos ändern und dann die Passwörter der betroffenen Dienste.
- Für jeden Dienst ein eigenes, langes Passwort verwenden.
- Keine alten oder ähnlichen Passwörter wiederverwenden.
- Zwei-Faktor-Authentifizierung einschalten, wo immer sie angeboten wird.
- Prüfen, ob im E-Mail-Konto unbekannte Weiterleitungsregeln, neue Geräte oder unbekannte Wiederherstellungsadressen hinterlegt wurden.
- Bei Online-Banking unverzüglich die Bank über eine bekannte Rufnummer kontaktieren.
Wenn eine TAN oder Freigabe bestätigt wurde
- Eine TAN oder Freigabe in der Banking-App kann unmittelbar dazu dienen, eine Überweisung, eine Geräteanmeldung oder eine Änderung der Sicherheitsdaten zu bestätigen. In diesem Fall muss die Bank sofort informiert werden. Nicht erst abwarten, ob Geld verschwindet.
- Wer noch im Gespräch mit einer angeblichen Bankmitarbeiterin oder einem angeblichen Bankmitarbeiter ist, legt auf. Danach wird die Bank ausschließlich über die Nummer auf der Bankkarte, im eigenen Online-Banking oder auf einem Kontoauszug angerufen.
Wenn ein Anhang geöffnet wurde
- Wurde ein verdächtiger Dateianhang geöffnet oder ein Programm installiert, sollte das Gerät möglichst nicht weiter für Banking, Einkäufe oder Passworteingaben genutzt werden. Das Gerät sollte vom Internet getrennt und fachkundig überprüft werden. Bei bestätigter Schadsoftware empfiehlt das BSI gegebenenfalls eine Neuinstallation des Systems; anschließend müssen die Passwörter der genutzten Online-Zugänge geändert werden.[bund]
Beweise sichern, nicht vorschnell löschen
- Viele Menschen löschen die verdächtige Nachricht sofort. Wenn bereits Daten eingegeben oder Geld abgebucht wurde, ist es besser, zunächst Beweise zu sichern:
- E-Mail nicht weiter anklicken, aber als Datei speichern oder Screenshots erstellen.
- Absenderadresse, Betreff, Datum und Uhrzeit festhalten.
- Die Internetadresse der gefälschten Seite notieren.
- Screenshots von unberechtigten Abbuchungen anfertigen.
- Schriftwechsel mit Bank, Kreditkartenanbieter und Polizei aufbewahren.
Erst nach der Sicherung kann die Nachricht als Spam markiert und gelöscht werden. Die Verbraucherzentrale sammelt aktuelle Muster im Phishing-Radar; verdächtige E-Mails können unter anderem an phishing@verbraucherzentrale.nrw weitergeleitet oder als .eml-Datei hochgeladen werden.
Vier allgemeine Regeln für den Alltag
- Nicht klicken: Keine Links, Buttons, QR-Codes oder Anhänge aus unerwarteten Nachrichten öffnen.
- Nicht verraten: Passwörter, PIN, TAN, Kreditkartendaten und Sicherheitscodes gehören niemals in E-Mails, SMS, Chats oder Telefonate mit unbekannten Anrufern.
- Selbst nachsehen: Bank, ELSTER, Händler oder Behörde immer über die eigene App, ein Lesezeichen oder die selbst eingegebene offizielle Adresse öffnen.
- Sofort handeln: Bei einem Verdacht Karte oder Konto sichern, Passwörter ändern, Bank informieren, Beweise sichern und Anzeige erstatten.
- Phishing ist kein Zeichen von Leichtsinn.
- Die Angriffe sind professionell, emotional geschickt konstruiert und auf schnelle Reaktionen angelegt.
- Wer jedoch den Reflex einübt, bei jeder überraschenden Aufforderung zuerst innezuhalten und den Anbieter auf einem unabhängigen Weg zu prüfen, nimmt den Betrügern ihren wichtigsten Vorteil: den Zeitdruck.
Warnzeichen | Typische Formulierung | Was man tun sollte |
Zeitdruck | „Handeln Sie innerhalb von 24 Stunden“ | Nicht unter Druck setzen lassen; keine Links öffnen |
Drohung | „Ihr Konto wird gesperrt“ | Anbieter selbst über App oder gespeicherte Nummer kontaktieren |
Lockangebot | „Ihnen steht eine Erstattung zu“ | Nicht klicken; besonders bei angeblichen Steuer- oder Rückzahlungen vorsichtig sein |
Aufforderung Geheimdaten zu bestätigen | „Bestätigen Sie Ihre Karte, PIN, TAN oder Sicherheitsfrage“ | Niemals Daten eingeben oder per E-Mail schicken |
Unbekannter oder merkwürdiger Absender | Der sichtbare Name lautet „Ihre Bank“, die tatsächliche Adresse ist aber fremd | Absenderadresse vollständig prüfen |
Link oder QR-Code | „Hier anmelden“, „Zahlung bestätigen“, „Dokument abrufen“ | Nicht anklicken oder scannen; Adresse selbst eintippen |
Ungewöhnlicher Anlass | Eine Bank, Behörde oder Firma meldet sich ohne nachvollziehbaren Vorgang | Nachricht ignorieren und unabhängig nachfragen |
Anhang | „Rechnung“, „Steuerbescheid“, „Sicherheitsdokument“ | Nicht öffnen, wenn man ihn nicht eindeutig erwarte |
Autoren:


Dr. Wolfgang Allehoff
Wolfgang Baumbast